Secure, Well-Architected Cloud Infrastructure

Cloud security and cloud administration built by engineers who live in the cloud every day

Icon-Architecture-Group/32/AWS-Cloud_32AWS CloudIcon-Architecture-Group/32/Region_32US East (N. Virginia)Icon-Architecture-Group/32/Virtual-private-cloud-VPC_32Virtual Private CloudAvailability ZoneIcon-Architecture-Group/32/Public-subnet_32Public SubnetIcon-Architecture-Group/32/Private-subnet_32Web/App SubnetIcon-Architecture/48/Arch_Amazon-EC2_48EC2Icon-Architecture-Group/32/Private-subnet_32DB SubnetIcon-Architecture/48/Arch_Amazon-RDS_48Availability ZoneIcon-Architecture-Group/32/Public-subnet_32Public SubnetIcon-Architecture-Group/32/Private-subnet_32Web/App SubnetIcon-Architecture/48/Arch_Amazon-EC2_48EC2Icon-Architecture-Group/32/Private-subnet_32DB SubnetIcon-Architecture/48/Arch_Amazon-RDS_48Icon-Architecture/48/Arch_Amazon-Route-53_48AmazonRoute53Icon-Architecture/48/Arch_AWS-WAF_48AWSWAFIcon-Resource/Networking-and-Content-Delivery/Res_Amazon-VPC_Internet-Gateway_48InternetGatewayIcon-Resource/Networking-and-Content-Delivery/Res_Elastic-Load-Balancing_Application-Load-Balancer_48ApplicationLoadBalancerIcon-Architecture/48/Arch_AWS-Auto-Scaling_48AutoScalingIcon-Resource/Networking-and-Content-Delivery/Res_Elastic-Load-Balancing_Network-Load-Balancer_48NetworkLoadBalancerIcon-Architecture/48/Arch_AWS-Trusted-Advisor_48AWSTrustedAdvisorIcon-Architecture/48/Arch_AWS-CloudFormation_48AWSCloudFormationIcon-Architecture/48/Arch_AWS-Shield_48AWSShieldIcon-Architecture/48/Arch_AWS-Identity-and-Access-Management_48AWSIAMIcon-Architecture/48/Arch_Amazon-Simple-Storage-Service_48AmazonS3Icon-Architecture/48/Arch_Amazon-CloudFront_48AmazonCloudFrontIcon-Architecture/48/Arch_Amazon-ElastiCache_48AmazonElastiCache

Multi-Region Failover Architecture

Diagram coming soon

Containerized Microservices on EKS

Diagram coming soon


Is Your Cloud Growing Faster Than Your Security & Ops?

Fast-moving cloud environments often outpace the security controls and operational discipline needed to run them safely. We close that gap.

Misconfigured Cloud Resources
No Real-Time Threat Visibility
Unmanaged IAM & Access Sprawl
Manual, Error-Prone Deployments
Compliance Gaps (CSPM, CWP, ASPM)
Fragile, Undocumented Infrastructure

Two Disciplines, One Trusted Partner

We combine deep cloud security expertise with hands-on infrastructure administration, so your environment is both protected and built to run well.

Cloud Security icon

Cloud Security

  • CSPM, CWP & AI-SPM Assessments
  • Least-Privilege IAM & OIDC Design
  • Threat Detection & Runtime Monitoring
Cloud Development & Administration icon

Cloud Development & Administration

  • Infrastructure as Code (Terraform/OpenTofu)
  • Container Orchestration & CI/CD Automation
  • AWS Architecture, Migration & Ongoing Ops

Full-Lifecycle Cloud Security & Administration

From the first architecture diagram to daily monitoring, we cover security and operations as one integrated discipline.

Cloud Security Posture Assessment icon

Cloud Security Posture Assessment

IAM & Access Design icon

IAM & Access Design

Infrastructure as Code icon

Infrastructure as Code

CI/CD Pipeline Automation icon

CI/CD Pipeline Automation

Container & Orchestration Management icon

Container & Orchestration Management

Runtime Threat Detection icon

Runtime Threat Detection

Multi-Cloud Security (AWS, Azure, GCP) icon

Multi-Cloud Security (AWS, Azure, GCP)

Cloud Monitoring & Observability icon

Cloud Monitoring & Observability

Ongoing Infrastructure Support icon

Ongoing Infrastructure Support

Tools and platforms I work with day to day.
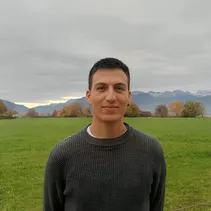
About me


Mauricio Cuelo

Mauricio Cuelo

Founder & CEO

Cloud engineer specializing in AWS with over 4 years of experience in cloud infrastructure design, automation, and security. I hold a master's degree in Cybersecurity and I am certified as an AWS Solutions Architect Associate, with expertise in building secure, scalable, and resilient architectures compliant with PCI DSS standards.


I have experience evaluating CNAPP solutions and exploring AI security across multicloud environments (AWS, Azure, GCP), and I integrate automation using Terraform, Python, and IaC methodologies. With solid experience in Linux server administration, SQL databases, and programming in Python and C, I focus on optimizing costs, improving operational reliability, and accelerating deployment cycles. I'm a collaborative, results-oriented professional committed to continuous innovation and technical excellence.

A little bit about how I think:
Enables fast left-right flow of work and optimize for global goals
Enables the fsat and constant flow of feedback at all stages of our value stream
Enables a culture of experimentation and scientific rigor for testing new ideas.

Together, these three ways — Flow, Feedback, and Experimentation — form a system: work moves fast, problems surface fast, and the culture keeps testing what makes it faster still. None works alone; each depends on the other two to compound. Mastering all three is what turns a good team into a high-performing one.
Secured & Managed On The Platforms You Trust

aws
terraform
docker
github
kubernetes
grafana
azure

Ready to get your cloud secure and under control?

Whether it's a one-time security assessment or ongoing infrastructure management, let's talk about what your setup actually needs.

Get in Touch